
Узнайте, насколькозащищён ваш бизнес
Независимый аудит безопасности, защита серверов и оперативное реагирование на инциденты для IT-инфраструктуры и коммерческих компаний.
Участник Anthropic Cyber Verification ProgramУровень Defense Access
- Реакция на экстренные запросы: 15 минут
- Независимая оценка без привязки к вендорам
- NDA и договор до начала работ
Работаем по международным стандартам
- ISO 27001
- PCI DSS
- CIS Controls
- OWASP Top 10
- OWASP LLM Top 10
- CVSS
Каждая работа заканчивается отчётом: что было, что закрыли и что осталось.
- Индекс защищённости81/100было 62
- Критичных находок открыто0было 3, закрыты за 5 дней
- Хостов проверено70серверы, сервисы, рабочие места
Выберите ситуацию, которая лучше всего описывает вашу задачу, и мы подберём для вас подходящий пакет.
- T+11:48инженер на связиНас взломалиОстановим атаку, найдём причину, устраним её и дадим рекомендацииПакет «Экстренная помощь»
- 0открытых пробелов к дню проверкиНужно пройти проверкуНезависимая предпроверка перед любыми внешними и государственными аудитамиПакет «Подготовка к проверкам»
- Хочу знать, где мы уязвимыАудит с планом работ и ценой каждого пунктаПакет «Аудит безопасности»
- Некому следить за серверамиОбновления, копии и реагирование по подпискеПакет «Поддержка инфраструктуры»
Не только серверы. Доступы бывших сотрудников, ключи в коде, почта, подрядчики и ИИ-боты — всё, что злоумышленник попробует первым.
- Пароли и MFA
- Доступы бывших сотрудников
- Резервные копии
- Восстановление из копий
- Открытые порты
- Docker и Kubernetes
- Секреты в коде
- CI/CD
- Зависимости
- Веб-приложения
- API
- Платёжные интеграции
- Почта, SPF и DKIM
- Фишинг
- Wi-Fi офиса
- VPN
- Облачные хранилища
- Microsoft 365
- Google Workspace
- Логи и мониторинг
- Обновления серверов
- Шифрование дисков
- ИИ-боты и агенты
- Утечки в ИИ-чаты
- Доступы подрядчиков
- Ноутбуки сотрудников
- Сайт и CMS
- DNS и домены
Найдено. В отчёте каждая находка с приоритетом, риском для бизнеса и ценой исправления.
config/payments.tsРиск 7.8Ключ платёжной интеграции лежит в коде
PAYMENT_KEY = "sk_live_51Hx…"Любой с доступом к репозиторию может списывать деньги
Найдено0 дней с началаИсправлено. Берём исправление на себя или передаём план вашей команде.
config/payments.tsРиск 7.8Ключ платёжной интеграции лежит в коде
− PAYMENT_KEY = "sk_live_51Hx…"+ PAYMENT_KEY = vault.get("payments")Ключ заменён, права интеграции сужены
Исправлено2 дней с началаЗакрыто. Повторная проверка подтверждает, что дыра закрыта. Отметка уходит в заключение для аудитора.
config/payments.tsРиск 7.8Ключ платёжной интеграции лежит в коде
PAYMENT_KEY = vault.get("payments")Повторная проверка 14 октября
Закрыто5 дней с начала
Отчёт,которыйпонимаетдиректор.План,которыйвыполняетIT.
Фиксированный объём, понятный результат, предсказуемая стоимость для ключевых задач безопасности.
Гарантия качества работы на все пакеты
- 01Экстренное реагированиеОтражение активной атаки, восстановление аккаунтов, фильтрация ботов и DDoS, расследование взлома.
- 02Технический аудитВнешний пентест, сканирование инфраструктуры, проверка прав доступа и резервных копий.
- 03Комплаенс и проверкиНезависимая предпроверка перед внешними и государственными проверками, подготовка к ISO 27001 и PCI DSS, помощь с анкетами клиентов.
- 04Устранение уязвимостейИсправление проблем в коде и на серверах по итогам аудита, усиление настроек, повторная проверка.
- 05Безопасность ИИКонтроль над ИИ-ботами, промптами, доступом к внутренним документам и границами прав агентов.
- 06DevSecOpsСканеры SAST/DAST в CI/CD, управление секретами, разделение сред.
- 07Поддержка инфраструктурыРегулярные обновления, администрирование серверов, контроль копий, SLA реагирования на инциденты 24/7.
Реальные коммерческие риски, а не абстрактные атаки: то, что чаще всего бьёт по выручке и управлению компанией.
Простой инфраструктуры
Сбой или атака останавливают сайт, учёт и продажи. Каждый час простоя оборачивается прямыми потерями.
Утечка данных
Базы клиентов и коммерческая информация уходят наружу: расходы на расследование, претензии клиентов, сорванные сделки.
Компрометация доступов и ЭЦП
Украденный пароль или ключ электронной подписи позволяет подписывать документы и проводить платежи от имени компании.
Человеческий фактор
Фишинговое письмо, слабый пароль или забытый доступ бывшего сотрудника остаются одним из самых частых путей атаки.
Проверяем, что видят и что могут сделать ваши боты и агенты, и ставим человека перед действиями, которые нельзя отменить.
- 01Техническая ясность
Отчёты на понятном деловом языке, без сложных терминов.
- 02Независимая оценка
Не привязаны к вендорам и решениям: рекомендуем то, что подходит именно вашей инфраструктуре.
- 03Быстрая реакция
При инциденте инженер подключается в течение 15 минут, а с опцией 24/7 в любое время суток.
- 04Практическое исправление
Не просто отдаём PDF со списком уязвимостей, а помогаем их закрыть.
На связи дежурный инженер, за план защиты отвечает CISO. В команде инженеры и разработчики с опытом от 5 лет.
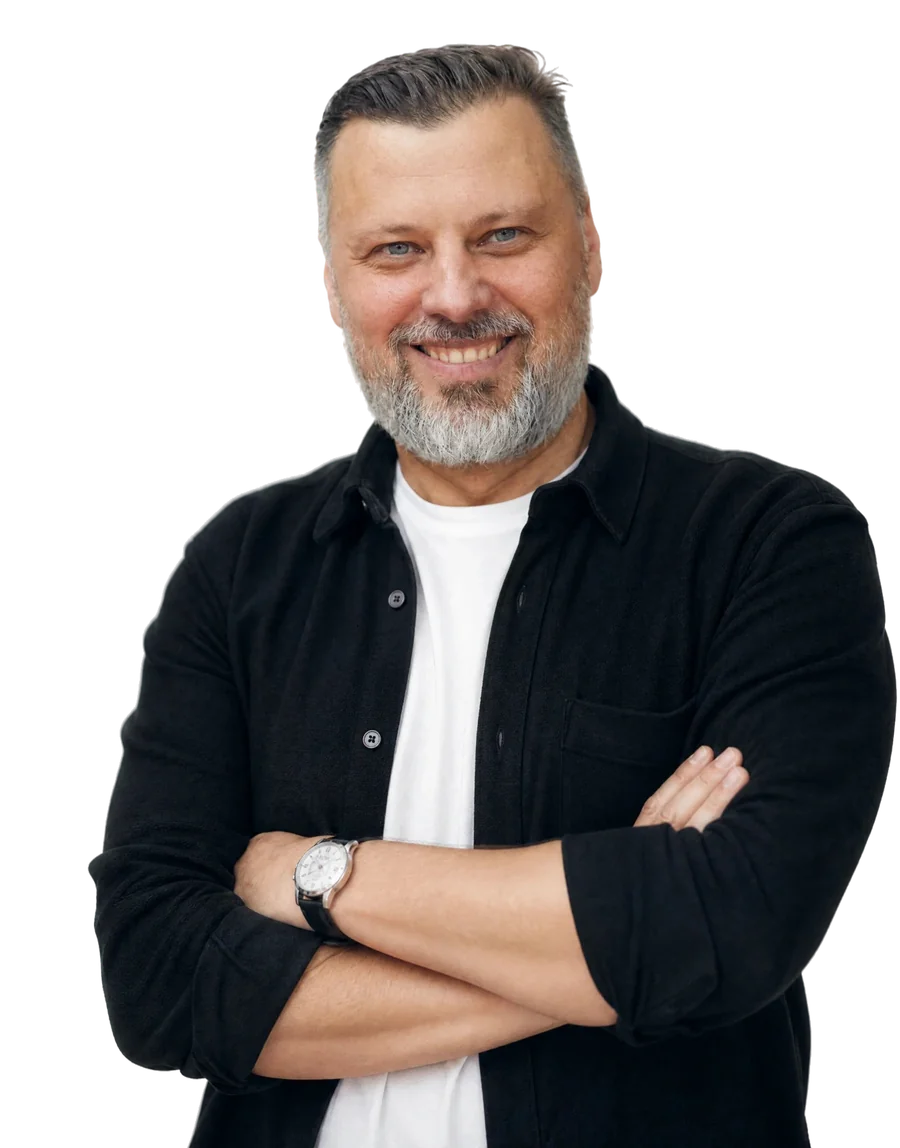
Одиннадцать лет мы вникаем в бизнес клиента, а не только в код. С безопасностью так же: не абстрактные риски, а то, что угрожает именно вашим деньгам и данным.
- Executive MBA, Kozminski University
- Разработчик с 11-летним опытом
- 20+ международных наград в Web Dev и AR/VR
- Значительный опыт в AI-автоматизации бизнесов
- лет в IT
- 11+
- проектов
- 250+
- международных наград
- 35+
- клиентов возвращаются
- 90%
- Своя команда из 20+ специалистов, которая ведёт проект от идеи до запуска
- Рейтинг 5.0 на Clutch за качество, сроки и бюджет
- Ответственность застрахована
Что происходит прямо сейчас. Свежие случаи взломов, атак через ИИ и новых угроз.
- Взлом
Хакеры добрались до данных клиентов ASOS, обманув сотрудника
Злоумышленники выдали себя за доверенный контакт сотрудника ASOS и выманили у него логин и пароль. С ними они получили доступ к данным клиентов на сторонних платформах, которыми пользуется компания: имена, контакты и часть информации об аккаунтах. Платёжные данные и пароли, по словам ASOS, не затронуты. Атакующие разослали через приложение push-уведомление о взломе, акции компании упали более чем на 10%.
Источники: BleepingComputer, The RecordКак можно было избежатьЛюбой запрос логина подтверждается по второму, независимому каналу, а вход в сервисы с данными клиентов защищён MFA, устойчивой к фишингуЧто мы делаем - Утечка
Круизный оператор Carnival уведомляет почти 6 млн человек об утечке данных
Злоумышленник с помощью социальной инженерии обманул сотрудника Carnival и получил доступ к части IT-системы компании. Скопированы имена, адреса, телефоны, даты рождения, номера водительских прав и паспортов, уведомления получат 5 995 277 человек. Группировка ShinyHunters, заявившая о взломе, пыталась шантажировать компанию, а затем выложила, по её словам, 8,7 млн записей.
Источники: BleepingComputer, The RecordКак можно было избежатьMFA, устойчивая к фишингу (ключи или passkeys), и минимальные права, чтобы одна учётная запись не открывала доступ к миллионам записейЧто мы делаем - ИИ
Промпт-инъекции в ИИ-агентах Microsoft и Salesforce привели к утечке данных
Исследователи Capsule Security нашли уязвимости в Microsoft Copilot Studio и Salesforce Agentforce: через публичные формы злоумышленники могли заставить агентов выгрузить конфиденциальные корпоративные данные. Обе компании выпустили исправления.
Источники: OECD.AIКак можно было избежатьДоступ агента не шире задачи, любой текст из форм считается недоверенным, выгрузку данных подтверждает человекЧто мы делаем
Работаем по согласованному плану, с резервными копиями и планом отката. Ущерб по нашей вине покрывает полис страхования ответственности.